Netzwerk
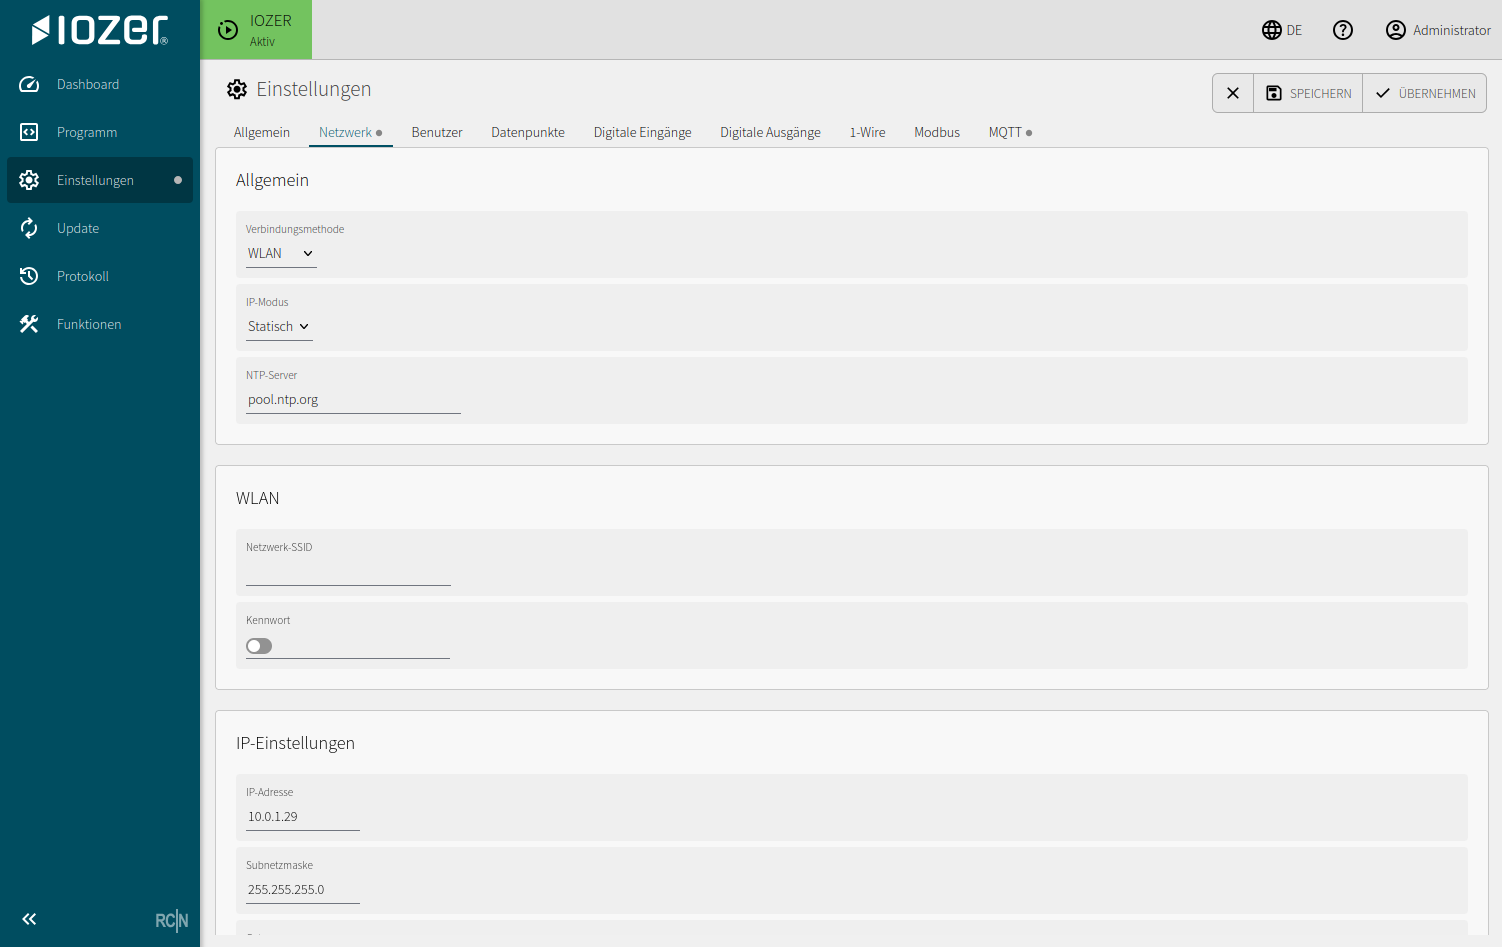
Die Registerkarte Netzwerk legt fest, wie IOZER basic im lokalen Netzwerk erreichbar ist und welche Zeitquelle verwendet wird.
Verbindung
| Einstellung | Bedeutung |
|---|---|
| Verbindungsmethode | Auswahl zwischen Ethernet und WLAN |
| IP-Modus | Automatische Adressvergabe per DHCP oder statische IP-Konfiguration |
| NTP-Server | Zeitserver zur Synchronisierung der Systemzeit |
Nach Änderungen an den Netzwerkeinstellungen muss das Gerät neu gestartet werden, damit die neue Konfiguration wirksam wird.
Webinterface
Im Bereich Webinterface werden HTTP- und HTTPS-Zugriff sowie die dafür verwendeten Ports und TLS-Dateien konfiguriert.
| Einstellung | Bedeutung |
|---|---|
| HTTP aktiv | Aktiviert den unverschlüsselten Zugriff auf das Webinterface |
| HTTP-Port | Port für HTTP-Verbindungen, standardmäßig 80 |
| HTTPS aktiv | Aktiviert den verschlüsselten Zugriff; dafür wird eine gültige Kombination aus TLS-Zertifikat und TLS-Schlüssel benötigt |
| HTTPS-Port | Port für HTTPS-Verbindungen, standardmäßig 443 |
| Zu HTTPS umleiten | Leitet Aufrufe über HTTP automatisch auf HTTPS weiter |
| TLS-Zertifikat | Serverzertifikat für das Webinterface |
| TLS-Schlüssel | Zum Zertifikat passender privater Schlüssel |
| TLS-Status | Zeigt, ob Zertifikat und Schlüssel vorhanden und als gültige Kombination verwendbar sind |
Schlüssel und CSR am Gerät erzeugen
Über CSR erzeugen kann der private Schlüssel direkt am Gerät erzeugt werden. Gleichzeitig wird eine Zertifikatsanforderung (Certificate Signing Request, CSR) erstellt. Lassen Sie diese CSR von der vorgesehenen Zertifizierungsstelle signieren und laden Sie anschließend das ausgestellte Zertifikat als TLS-Zertifikat hoch. Der bereits am Gerät erzeugte Schlüssel wird dabei weiterverwendet.
Vorhandenen Schlüssel verwenden
Alternativ können ein vorhandenes TLS-Zertifikat und der dazugehörige private Schlüssel hochgeladen werden. Zertifikat und Schlüssel müssen zusammenpassen. HTTPS aktiv kann erst eingeschaltet werden, nachdem eine gültige Kombination vorhanden ist.
Verwenden Sie HTTPS für Inbetriebnahme, Service und Produktivbetrieb. Prüfen Sie den HTTPS-Zugriff zunächst über den vorgesehenen Hostnamen beziehungsweise die vorgesehene IP-Adresse. Aktivieren Sie anschließend die Weiterleitung von HTTP zu HTTPS oder deaktivieren Sie HTTP, sofern für das Projekt kein unverschlüsselter Zugriff benötigt wird.
Bei Zertifikaten einer internen Zertifizierungsstelle muss deren Stammzertifikat auf den verwendeten Service-Rechnern und angebundenen Systemen als vertrauenswürdig eingerichtet sein. Behandeln Sie private Schlüssel wie Zugangsdaten und geben Sie diese nicht an unberechtigte Personen weiter.
API-Zugriff
Der API-Zugriff mit Bearer-Token ist ausschließlich über HTTPS möglich. Das gilt sowohl für API-Anfragen als auch für die Erzeugung eines Bearer-Tokens im Webinterface.
Für eine API-Integration ist daher folgende Reihenfolge erforderlich:
- Gültiges TLS-Zertifikat und passenden Schlüssel bereitstellen.
- HTTPS aktivieren und den Zugriff über
https://prüfen. - Das Webinterface über HTTPS öffnen und den Bearer-Token erzeugen.
- Den Token geschützt speichern und ausschließlich für HTTPS-API-Anfragen verwenden.
API-Anfragen senden den Token im HTTP-Header Authorization: Bearer <TOKEN>. Der Token sollte nicht in URLs, Protokolleinträgen oder öffentlich zugänglichen Konfigurationsdateien gespeichert werden.
Endpunkte für Integrationen
Legen Sie unter Einstellungen → Benutzer ein Konto mit API-Berechtigung an und erzeugen Sie dessen Bearer-Token über HTTPS. Senden Sie JSON-Anfragen mit Content-Type: application/json und Authorization: Bearer <TOKEN> an die HTTPS-Adresse des Geräts.
Die folgenden Funktionsaufrufe unterstützen Bearer-Tokens:
| Methode und Pfad | JSON-Anfrage | Funktion |
|---|---|---|
POST /api/function/datapointget |
{"name":"raumtemperatur"} |
Datenpunktwert und Status lesen |
POST /api/function/datapointset |
{"name":"licht_flur","value":true} |
Datenpunkt beziehungsweise sein Datenziel beschreiben |
POST /api/function/counterreset |
{"idx":0} |
Impulszähler von Eingang 1 zurücksetzen |
POST /api/function/setoutput |
{"idx":0,"state":1} |
Ausgang 1 einschalten; 0 schaltet aus, 2 schaltet um |
Für Datenpunkte kann statt name die numerische id verwendet werden, zum Beispiel {"id":1}. idx bei direkten I/O-Aufrufen ist 0-basiert: 0 bis 7 entsprechen den Kanälen 1 bis 8. Für Integrationen mit logischen Namen sind Datenpunktaufrufe zweckmäßig. Hardware- und Schnittstellenziele benötigen aktives I/O.
Beispiel zum Lesen:
POST /api/function/datapointget HTTP/1.1
Host: iozer.example
Authorization: Bearer <TOKEN>
Content-Type: application/json

{"name":"raumtemperatur"}
Die Antwort enthält okay und bei erfolgreichem Lesen id, name, label, datatype, unit, valid, quality, updated, changed und value. updated und changed sind Unix-Zeitstempel in Sekunden. Bei ungültigem Wert ist value gleich null. Die Qualitätscodes sind 0 = unbekannt, 1 = gut, 2 = veraltet, 3 = Fehler und 4 = nicht verfügbar.
Schreibwerte müssen zum Datenpunkttyp passen: JSON-Boolean, ganze Zahl, Zahl mit Nachkommastellen oder String. Deaktivierte oder schreibgeschützte Datenpunkte lassen sich nicht beschreiben. Bei einem Datenpunkt mit eigener Quelle kann die Antwort nach einem Schreibbefehl weiterhin deren letzten Messwert enthalten; sie ist keine Bestätigung einer neuen Rückmeldung vom Ziel.
Prüfen Sie neben dem HTTP-Status immer okay. Fachliche Fehler können als JSON mit okay: false und msg zurückgegeben werden, auch wenn der HTTP-Aufruf erfolgreich übertragen wurde. Ein erfolgreicher Schreibaufruf kann die Annahme des Zielbefehls bestätigen; prüfen Sie bei Bedarf zusätzlich die tatsächliche Rückmeldung.
Auch GET /api/data, GET /api/info und GET /api/logs unterstützen Bearer-Tokens zum Lesen von Laufzeit-, Geräte- und Protokolldaten. Konfigurations-, Programm- und andere Verwaltungsaufrufe stehen über den Bearer-Token nicht allgemein zur Verfügung.
WLAN
Bei Verwendung von WLAN werden die Netzwerk-SSID und das Kennwort konfiguriert. Änderungen an Netzwerkparametern können dazu führen, dass die Weboberfläche anschließend unter einer neuen Adresse erreichbar ist.
IP-Einstellungen
Bei statischer Konfiguration werden IP-Adresse, Subnetzmaske, Gateway sowie primärer und sekundärer DNS-Server eingetragen.
Typische Verwendung:
- Anlagen mit festen IP-Adressplänen
- Modbus-TCP- oder MQTT-Integrationen mit fest definierten Geräten
- Servicezugriff ohne DHCP-Abhängigkeit
Nach einer Änderung der IP-Konfiguration sollte die Erreichbarkeit über das Dashboard oder einen Netzwerkscan geprüft werden.